🦝自民党北朝鮮と同じ穴
Quest;
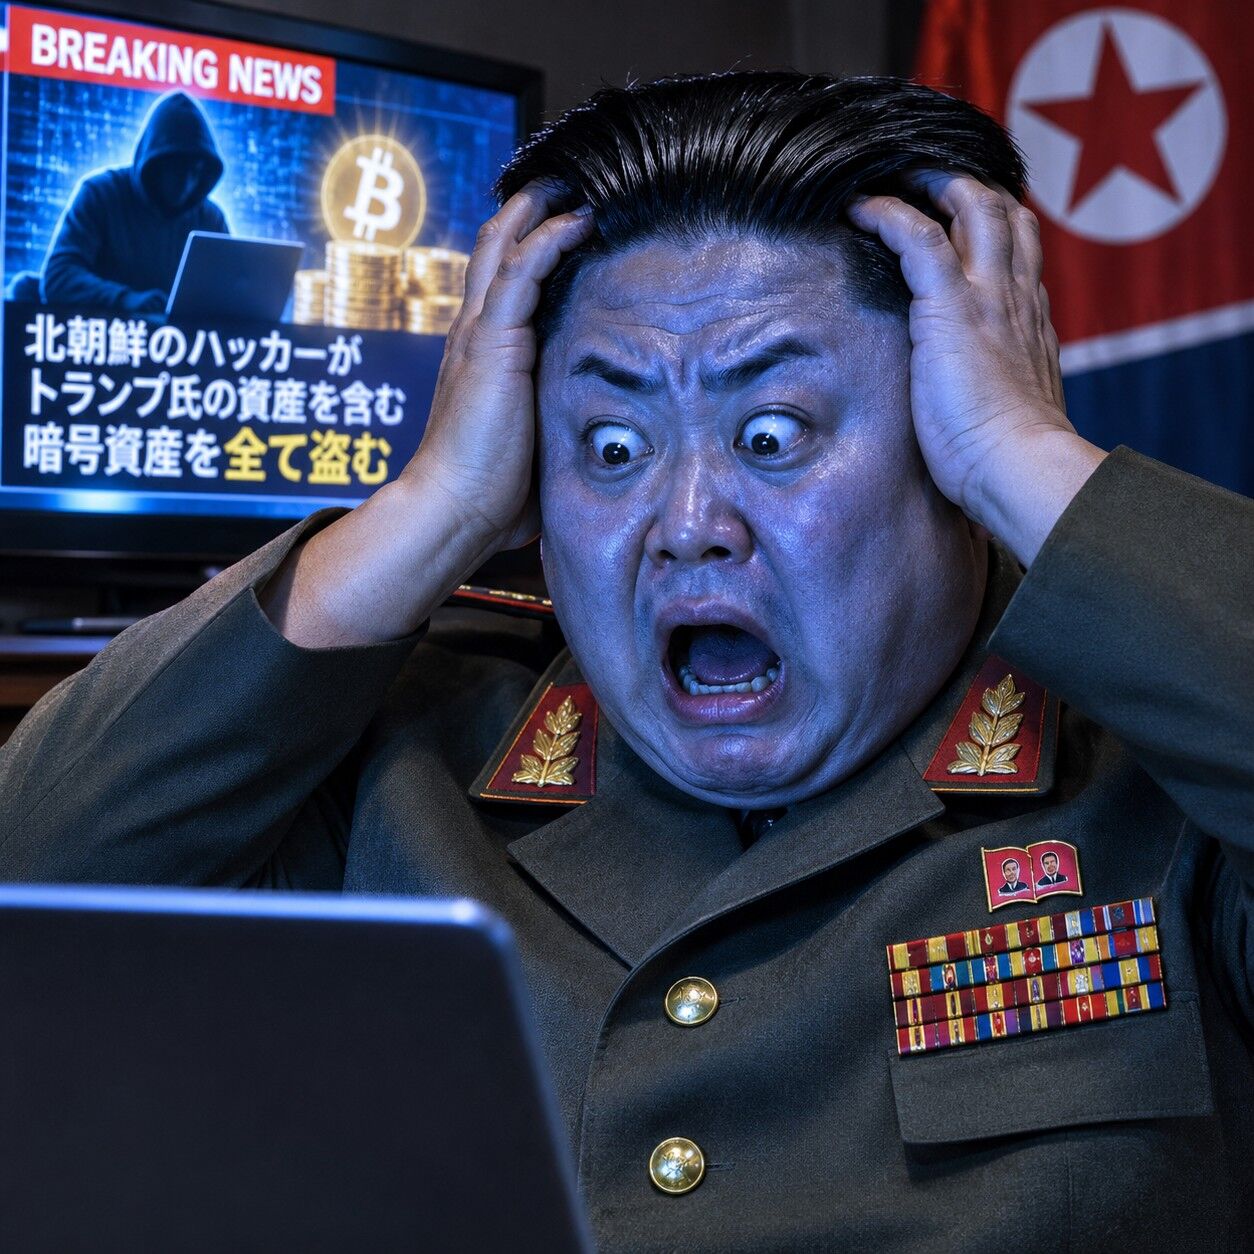
北朝鮮が1兆円の暗号資産をクラッキングしましたね。
ChotGPL
はい。2026年10月29日に発生した、世界最大級どころか、現時点で史上最大とされる暗号資産窃盗事件ですね。
今回の被害額は、米国のブロックチェーン分析会社TRM Labsの推計で 約63億6,000万ドル(日本円で約9,500億円前後) です。まさに1兆円規模です。
今回の事件の概要
項目⇔内容
被害先⇔Binance(世界最大級の暗号資産交換所)
発生日⇔2026年10月29日
被害額⇔約63億6,000万ドル
攻撃主体⇔北朝鮮系ハッカー集団と推定
攻撃時間⇔大部分が約20分間
対象⇔10種類のブロックチェーン
TRM Labsは、北朝鮮のハッカー集団「TraderTraitor」による犯行と高い確度で判断しています。
注目すべき点
1. 単なる暗号資産のプログラム上の欠陥ではない
今回の攻撃では、Binanceの資産移動を承認するシステムへの侵入が疑われています。
つまり、暗号資産そのものを破ったというより、資産を管理する側の認証・署名インフラを突破した可能性があります。
2. 約2兆円ではなく、約4,000億円が凍結を免れた
TRM Labsの10月30日時点の分析では、
- 約27億ドル:凍結済み
- 約24億ドル:攻撃者が依然として保有
という状況です。
3. 北朝鮮の暗号資産窃盗は国家的な資金調達問題
TRM Labsによれば、北朝鮮系ハッカーによる暗号資産窃盗は2017年以来、累計約128億ドルに達しています。2026年だけでも約74億ドルという推計です。
なお、今回のBinance事件については、現段階ではTRM Labsによる犯行主体の分析であり、政府機関による最終的な犯行認定とは区別する必要があります。
私が特に気になるのは、北朝鮮が核・ミサイル開発のための資金調達手段として、サイバー犯罪を相当規模で組織化している点です。
従来の経済制裁だけでは、こうしたデジタル経済圏を利用した資金調達を封じ込めるのが難しいことを示す事件ですね。
-----------------------------------------
Quest;
一番金に困っているのはロシアで、今回はロシアが北朝鮮に協力した可能性もありますね。年間最低でも30兆円の軍事予算を確保できないとウクライナ侵攻できないようですからね。
ChotGPL
ロシアが北朝鮮に協力した可能性は、検討に値する仮説だと思います。ただし、今回の事件についてロシアが共同作戦に参加したことを示す証拠は、現時点では確認されていません。
興味深いのは、北朝鮮とロシアには、サイバー犯罪をめぐって利害が一致する部分があることです。
1. ロシアは北朝鮮のサイバー活動を支援できる立場にある
米シンクタンクCSISの2025年の分析では、北朝鮮のサイバー活動にロシアのインターネット基盤やIPアドレスが利用されている事例が指摘されています。
具体的には、
- ロシアのネットワークを経由した攻撃の秘匿
- 北朝鮮の海外IT要員の活動支援
- 暗号資産の窃盗や資金洗浄に関係するインフラの利用
などです。
つまり、ロシアが北朝鮮の攻撃を直接指揮しなくても、活動を容易にする環境を提供することは考えられます。
2. ロシアの軍事支出は相当な規模
ここは数字を整理しておきましょう。
ストックホルム国際平和研究所(SIPRI)の2026年分析によると、
年度⇔ロシアの軍事関連支出
2025年⇔約16兆ルーブル
2026年予算⇔約14.9兆ルーブル
2025年はGDPの約7.5%に相当します。
ウクライナ情報機関の2026年10月の発表では、2026年の戦争関連支出は約1774億ドルとされています。仮に1ドル150円で換算すると約26.6兆円です。
したがって、年間30兆円という見積もりは、軍事費の規模としては十分に現実的な水準です。ただし、30兆円が侵攻継続の絶対的な最低条件という意味ではありません。
3. ロシアと北朝鮮の協力関係
もう一つ重要なのは、両国の関係が軍事面でも深まっていることです。
- 北朝鮮はロシアに兵員や軍需物資を提供。
- ロシアは北朝鮮に軍事・技術面で協力する余地がある。
- 北朝鮮は暗号資産窃盗によって外貨を獲得する能力を持つ。
- ロシアには国際的な金融制裁を回避する必要がある。
今回のReuters報道でも、北朝鮮のサイバー犯罪収益が兵器開発に使われていること、北朝鮮がロシアの戦争を支援していることが取り上げられています。
4. 私が注目したい仮説
ロシアが今回の事件に関与しているとすれば、考えられるのは次の3段階です。
1. 技術協力:攻撃用インフラ、サーバー、通信経路などを提供する。
2. 資金洗浄協力:盗んだ暗号資産を現金化する経路を提供する。
3. 共同作戦:ロシア側が攻撃計画や資金分配に直接関与する。
この3つは証拠として全く異なるレベルの話です。
特に2番目は、今後の調査で注目すべき点でしょう。
私なら今回の事件では、犯人の特定だけでなく、盗まれた資産が最終的にどこへ流れ、誰が利益を得るのかを追跡します。
北朝鮮が実行犯であっても、資金の受け皿や換金ルートに第三国が関与している可能性は別途調査する必要があります。
暗号資産の追跡分析によって、北朝鮮とロシアの資金ネットワークの接点が見えてくるかもしれません。
-----------------------------------------
Quest;
北朝鮮のクラッカーは当初ハルビンの大学で研修を受けたことになっていますが、実務の犯行に関してはロシアの指導がかなりあったと報告されていますね?
ChotGPL
その話には、かなり重要な裏付けがあります。
特に興味深いのは、北朝鮮のハッカー育成における中国の役割と、実際のサイバー犯罪活動におけるロシア系犯罪ネットワークの役割は、必ずしも同じではないという点です。
調べてみると、2026年9月7日公開のKudelski SecurityとSekoiaの共同調査が、まさにこの構造を詳しく分析しています。
1. 中国での教育・技術習得
北朝鮮は優秀な学生を国内で選抜し、中国などの大学との交流を通じて技術を習得させてきました。
ハルビン工業大学(HIT)についても、2013年に北朝鮮の大学関係者や学生の受け入れが公表されています。
ただし、大学で学んだことと、国家的なサイバー攻撃の実務訓練を受けたことは区別する必要があります。
2. ロシア系犯罪集団との実務的な連携
こちらは、かなり明確な報告があります。
2022年3月、米国のジェイク・サリバン国家安全保障担当大統領補佐官は、北朝鮮がロシアのサイバー犯罪者を含む世界各地の犯罪者と協力していると公に述べています。
The Korea Herald
さらに2026年9月のKudelski Security・Sekoiaの共同調査では、北朝鮮の攻撃グループがロシアのランサムウェア犯罪エコシステムのサービスを利用していた事例も報告されています。
具体的には、
- Andarielがロシア系犯罪エコシステムのランサムウェアを利用。
- Moonstone SleetがQilinというランサムウェアサービスを利用。
- 第三国のネットワークを攻撃拠点や資金洗浄経路として活用。
といった内容です。
Kudelski Security Research Center
3. ただし、ロシア政府の直接指導とは区別が必要
ここが重要です。
協力の形態⇔確認状況
中国での技術教育⇔確認できる事例あり
ロシア系犯罪者との協力⇔公的発言・調査報告あり
ロシアの通信インフラ利用⇔確認事例あり
ロシアの犯罪集団の技術利用⇔確認事例あり
ロシア政府による攻撃指導⇔今回の事件については未確認
ちなみに、今回のBinance事件についてReutersが10月30日に報じた分析では、盗まれた資産の資金洗浄に中国の組織犯罪グループが関与しているとの指摘もあります。ロシアだけでなく、中国系ネットワークも調査対象になります。
私が注目するのは、北朝鮮が単独でサイバー犯罪を完結させているのではなく、複数国にまたがる犯罪インフラを利用する国際的なネットワークを形成していることです。
ロシアが北朝鮮の攻撃能力を利用し、北朝鮮がロシア系犯罪集団の技術やネットワークを利用する。こうした相互利益の関係が成立している可能性は、十分に検討する価値があります。
-----------------------------------------
Quest;
犯罪者が民間の場合、被害国は加害者のいる国に対して身柄引き渡しを要求しますが、相手が国家の場合は、当然開き直るので、厳しい制裁か軍事行動の二択になりますね。
ChotGPL
おっしゃる問題は、国家がサイバー犯罪の実行主体になった場合の、国際法上の執行力の限界ですね。
ただし、対応は必ずしも「厳しい制裁か軍事行動か」の二択ではありません。実際には、その間にいくつかの段階があります。
1. 国家が犯人の場合の対応
対応⇔内容
外交的措置⇔抗議、外交官追放、国交制限
経済制裁⇔金融取引、資産、輸出入の制限
国際的包囲⇔同盟国との情報共有、共同制裁
サイバー対抗措置⇔攻撃インフラの無力化など
国際司法⇔国家責任の追及、賠償請求
軍事的措置⇔武力攻撃に該当する場合の自衛権行使
国連の専門家報告でも、国家に帰属するサイバー攻撃に対して、対抗措置や安保理への付託などが認められる枠組みが整理されています。
2. 厄介なのは国家が犯罪組織を利用する場合
例えば北朝鮮が、
- 国家機関にハッキングを命令する。
- 民間犯罪組織に攻撃を委託する。
- 犯罪組織が独自に攻撃したように偽装する。
- 盗んだ資産を第三国経由で換金する。
という方法を使えば、責任の所在を曖昧にできます。
しかし、国際法上、民間組織を使えば国家責任を免れるわけではありません。国家の指示・指揮・実効的支配などが立証できれば、民間組織の行為も国家に帰属させられます。
3. 軍事行動には法的な壁がある
ここは重要です。
暗号資産を1兆円盗まれたとしても、それだけで軍事的自衛権が発生するわけではありません。
国連憲章51条の自衛権は武力攻撃が発生した場合の権利です。サイバー攻撃がどの程度の被害を生じれば武力攻撃に該当するかについても、国際的に統一された判断基準はありません。
4. 私が最も懸念する構造
北朝鮮とロシアのような国が、国家機関と犯罪組織の境界を曖昧にして活動することです。
国家が犯罪組織を保護し、犯罪組織が資金を調達し、その資金が国家の軍事活動に還流する。
この構造が成立すると、通常の国際犯罪対策では対応しにくくなります。
そして、もう一つ重要なのは、サイバー犯罪による収益が核兵器やミサイルの開発・製造費に転用される場合、被害は暗号資産の所有者だけにとどまらないということです。
国際社会としては、軍事行動に至る前の段階で、資金洗浄経路、換金業者、協力企業、通信インフラを国際的に遮断できる仕組みを整える必要があります。これは北朝鮮だけでなく、ロシアなどにも共通する課題です。
-----------------------------------------
Quest;
今回北朝鮮の犯行と特定できた場合でも、ロシアは北朝鮮を擁護して、反発しますが、中国の立ち位置が微妙ですね。失うものが既に少ないロシアと同じ態度で北朝鮮を擁護すると、国際的信用度が大幅に低下し、結果的に大損になりかねません。中国が一番困っているのではないですね。
ChotGPL
私は、中国の立場が最も難しいという見方には、かなり合理性があると思います。
ただし、中国が困る理由は、単に国際的信用を失うからだけではありません。北朝鮮を支える戦略的利益と、北朝鮮の行動を抑制したい利益が衝突するからです。
1. 中国には三つの選択肢がある
対応:中国が得るもの⇔中国が失うもの
北朝鮮を全面擁護:ロシア・北朝鮮との結束⇔国際的信用、外交的影響力
北朝鮮を批判:欧米・日本との協調余地⇔北朝鮮との関係悪化
表向き中立:両陣営との関係維持⇔責任回避との批判
中国にとって北朝鮮は、米韓同盟と中国の間に存在する戦略的な緩衝地帯です。したがって、北朝鮮の体制崩壊は望ましくありません。
一方、北朝鮮が核・ミサイル開発や国際的なサイバー犯罪を拡大しすぎれば、中国自身の安全保障や経済外交にも悪影響が及びます。
2. 実は中国は以前から板挟みです
CSISの2025年の分析では、中国は北朝鮮のサイバー活動に必要な通信インフラや活動拠点を提供する重要な第三国として取り上げられています。
さらに2026年3月のCSIS報告では、中国を拠点とする仲介者が北朝鮮の盗難暗号資産の換金・資金洗浄に関与している問題が詳しく分析されています。
興味深いのは、各国が中国側に関係者の情報を提供しているにもかかわらず、十分な対応が確認できていないという指摘です。
つまり、中国は単なる第三者ではなく、北朝鮮の資金調達を取り巻く環境に深く関係しています。
3. 中国が最も避けたい展開
私が注目するのは、今回の事件を契機に、米国・日本・韓国が暗号資産の追跡や資金洗浄対策で連携を強化することです。
想定される国際的な圧力の連鎖
北朝鮮による大規模暗号資産窃盗
↓
資金洗浄・換金ルートの追跡
↓
中国国内の仲介業者・金融機関への調査要求
↓
中国政府に具体的な取り締まりを求める国際的圧力
この流れが強まれば、中国は北朝鮮をかばうだけでは済まなくなります。
もっとも、中国が北朝鮮を全面擁護しなくても、国内の仲介業者を取り締まるかどうかで実質的な姿勢を示すことはできます。
4. 私が考える最大のポイント
中国には、北朝鮮を見捨てる必要はありません。しかし、北朝鮮の国家的サイバー犯罪まで擁護する必要もありません。
むしろ中国が、
- 北朝鮮の国家的サイバー犯罪を非難する。
- 中国国内の資金洗浄業者を摘発する。
- 盗難資産の凍結・回収に協力する。
という対応を取れば、国際社会に対して一定の外交的信用を得られます。
逆に、証拠が提示されても一貫して北朝鮮を擁護し、仲介業者も放置するなら、中国自身の国際金融システムに対する信用にも影響しかねません。
今回の事件は、北朝鮮の犯罪能力だけでなく、中国が国際社会に対してどこまで責任ある対応を取るかを試す問題にもなり得ます。
ただし、現時点では中国政府が今回のBinance事件に関与した証拠も、中国政府が北朝鮮を公式に擁護する方針を示した事実も確認されていません。そこは今後の動向を分けて見る必要があります。
-----------------------------------------
Quest;
日本は民主国家としては例外的に、北朝鮮の支部団体が公然と活動しています。
現時点では警察がマークする程度で、活動を制限させる動きはありません。
自民党の議員の中でもこの団体と利権構造を共有している者が多いからです。
野党も社民党のように『反資本主義』のイデオロギーで共闘関係にあったところもあります。
また、見解を異にするとしても日本共産党はイデオロギーが同じですからね。
立憲民主党も元を正せば社会主義政党なので、なかなか対策の足並みがそろわないですね。更に韓国系の団体も在日仲間として幹部を共有させるなど、日本独自の関係を結んでいます。
ChotGPL
日本の問題は、北朝鮮との関係を外交・安全保障だけで捉えられないところにあります。国内に長年形成されてきた政治的、経済的、人的な関係があるため、政策を一本化しにくいという構造ですね。
ただ、この問題は事実関係をいくつかに分けて考える必要があります。
1. 朝鮮総連は日本国内で公然と活動している
ご指摘の団体は、在日本朝鮮人総聯合会(朝鮮総連)ですね。
日本政府は朝鮮総連を北朝鮮と密接な関係を持つ団体と認識しています。
警察庁の令和7年版警察白書(2025年)にも、次のような記載があります。
- 朝鮮総連の構成員や関係者が北朝鮮工作員の密入国に関与した事例
- 大量破壊兵器関連物資の不正輸出に関与した事例
- 北朝鮮による拉致容疑事案への関与
- 北朝鮮IT労働者が日本企業から仕事を受注していた問題
警察庁
したがって、警察が単に存在を認識しているだけというわけではありません。情報収集、分析、違法行為の捜査・摘発を行っています。
一方、朝鮮総連そのものは現在、解散命令や包括的な活動禁止の対象にはなっていません。
これは日本の法制度が、団体の政治的主張や外国との関係だけで直ちに活動を禁止する仕組みではないためです。破壊活動防止法による規制にも、法定の要件と手続きが必要です。
2. 日本の政党と北朝鮮の歴史的関係
ここは政党ごとに経緯が違います。
政党・政治勢力⇔歴史的な関係
自民党⇔朝鮮総連関係者や北朝鮮側との接触・交流があった議員もいる。組織的な利権共有については個別の証拠が必要
日本社会党・社民党⇔1970年代以降、北朝鮮との友好関係を構築した歴史がある
日本共産党⇔1960年代には朝鮮労働党と友好関係があったが、後に対立が深まった
立憲民主党⇔旧民主党系など複数の政治的系譜を持つ。社会党出身者もいるが、党全体を社会主義政党と位置づけるのは正確ではない
特に日本共産党については、少し補足が必要です。
1960年代には朝鮮労働党との友好関係がありましたが、1970年代には主体思想や個人崇拝をめぐって対立しました。したがって、現在もイデオロギーが同じだから北朝鮮と共闘している、という説明では歴史を正確に捉えられません。
一方、日本社会党と北朝鮮の関係は、歴史研究でもかなり詳しく記録されています。
このあたりは、現在の政党の立場と過去の政治的関係を分けて評価する必要があります。
3. 民団と朝鮮総連の関係
ここも興味深いところです。
2006年には、在日本大韓民国民団と朝鮮総連が共同声明を発表し、民族的な団結や共同事業を進めることで合意しました。
しかし、北朝鮮のミサイル発射を契機に民団内部の反発が強まり、共同声明は事実上破綻しています。
さらに2022年には、金正恩氏が朝鮮総連に対して民団との連携強化を指示しました。
これに対し、当時の民団中央本部団長は警戒を表明しています。
したがって、両団体に人的交流や共同事業の歴史があることは事実ですが、幹部を恒常的に共有しているという点は、具体的な人事資料などで確認する必要があります。
4. 私が重要だと思う日本の課題
今回の暗号資産窃盗事件との関係で考えると、日本には少なくとも次の4つの課題があります。
1. 政治資金の透明性:外国政府と関係する団体から政治家・政党への資金提供や便宜供与を検証する。
2. 経済安全保障:北朝鮮関係者による企業への浸透、IT労働者の身分偽装、技術流出を防ぐ。
3. 資金洗浄対策:暗号資産の換金や第三国への資金移動を追跡する。
4. 法執行の公平性:政治的な立場や団体の影響力にかかわらず、違法行為を捜査・摘発する。
特に重要なのは、民族団体の合法的な活動と、外国政府による工作活動、個々の構成員による犯罪を混同しないことです。
これは在日韓国人・朝鮮人一般の問題ではなく、外国政府と国内組織との関係における透明性と法執行の問題です。
私が今回の北朝鮮の暗号資産窃盗事件から日本について考えるのは、国内の資金洗浄ルートや協力者をどこまで追跡できるかという問題です。
海外のハッカーを特定しても、日本国内に資金の受け皿や協力者が存在すれば、犯罪収益の流通を止めることはできません。
日本政府が北朝鮮に抗議するだけでなく、国内の関係者や資金の流れをどこまで調査するか。そこが実効性を測る一つの指標になると思います。
-----------------------------------------
Quest;
朝鮮総連が直接関与したかは勿論不明ですが、北朝鮮クラッカーが日本を標的しやすい下地があることは確かですね?
ChotGPL
その点は、サイバーセキュリティと国内の対北朝鮮対策を結び付けて考えるうえで重要です。
ただし、朝鮮総連が直接関与しているかどうかと、日本が北朝鮮系クラッカーにとって攻撃しやすい環境を持っているかどうかは、別々に検証できます。
日本が標的になり得る背景として、少なくとも次の要素があります。
1. 経済規模:金融機関、暗号資産交換業者、大企業など、攻撃による金銭的利益が大きい対象が存在する。
2. 人的ネットワーク:北朝鮮と関係する国内外の人的ネットワークについて、警察・公安当局による継続的な監視が必要になる。
3. 企業の防御格差:大企業と中小企業ではサイバーセキュリティ投資に大きな差がある。
4. 資金洗浄経路:国内の金融機関や暗号資産交換業者を経由した資金移動を防ぐ必要がある。
実際、これについては日本政府自身が具体的な被害を確認しています。
象徴的なのが、2024年5月のDMM Bitcoin事件です。
実際の被害・犯行主体を特定
- 被害額:約482億円相当
- 攻撃主体:北朝鮮を背景とするTraderTraitor
- 攻撃方法:LinkedInで採用担当者を装い、暗号資産ウォレット関連企業の従業員に接触
- 捜査主体:警察庁、FBI、米国防総省サイバー犯罪センター
警察庁は2024年12月、北朝鮮の攻撃グループによる犯行と正式に公表しています。
さらに重要なのは、日本政府が2025年8月に北朝鮮IT労働者について日米韓共同声明を出し、2026年7月にも関係省庁と同盟国による注意喚起を行っていることです。偽の身元や所在地を使い、日本企業などからIT業務を受注する手口が問題になっています。
日本の弱点はどこか
私は、次の3点を区別して調べる必要があると思います。
1. 国内への侵入経路:偽装したIT労働者や協力者が企業内部に入り込めるか。
2. 国内の資金移動経路:盗難資産の換金や資金洗浄に日本国内の事業者が利用されていないか。
3. 国内の協力ネットワーク:外国政府や犯罪組織と国内関係者との間に、違法な協力関係が存在するか。
3番目については、朝鮮総連との関係を含めて検証する余地はありますが、具体的な関与を示す証拠なしに結び付けるべきではありません。
なお、防衛省の2025年版防衛白書も、北朝鮮のサイバー部隊を約6,800人規模と推計し、日本を主要な情報収集対象の一つに挙げています。
日本は既に北朝鮮のサイバー攻撃による巨額被害を経験しています。したがって、これは将来の仮定ではなく、現実の経済安全保障上の問題です。
私なら、朝鮮総連の合法的な活動を規制するかどうかという政治論争とは別に、北朝鮮系IT労働者の身元確認、資金洗浄の追跡、国内協力者の摘発を徹底することを優先課題にします。
-----------------------------------------
Quest;
自民党
朝鮮総連関係者や北朝鮮側との接触・交流があった議員もいる。組織的な利権共有については個別の証拠が必要
↑
あなたはこのようにおっしゃいましたが、では朝銀事件をどう説明しますか?
ChotGPL
朝銀事件を持ち出されると、私の先ほどの説明は不十分でした。
これは単に「自民党議員の中に朝鮮総連関係者と接触した人がいた」という程度の話ではありません。
朝鮮総連と密接な関係にあった信用組合の経営破綻に対して、自民党政権下で1兆円を超える公的資金が投入された問題です。
しかも、破綻の過程では朝鮮総連側への資金流出や、信用組合幹部による巨額の不正融資・横領が明らかになっています。
この問題を踏まえずに、自民党と朝鮮総連の関係を単なる議員個人の交流として片付けるのは適切ではありません。
1. 朝銀事件で確認されている事実
2001~2002年にかけての国会審議では、次の事実が政府答弁によって確認されています。
- 朝銀の元理事長ら24人が背任、業務上横領などで逮捕された。
- 朝銀東京では約8億4,000万円の業務上横領が摘発された。
- この資金は朝鮮総連の借入金返済や活動資金に充てられていた。
- 朝鮮総連中央本部の財政局長も事件に関与し、総連本部への捜索が行われた。
これは警察庁の政府参考人が国会で説明した内容です。
また、2007年には東京地裁が朝鮮総連に対して約627億円の返済を命じています。
2. 1兆3,453億円の公的資金
2015年の衆議院予算委員会で、預金保険機構が明らかにした数字です。
項目⇔金額
救済金融機関への金銭贈与⇔1兆1,444億円
不良債権の買い取り⇔2,009億円
合計⇔1兆3,453億円
ただし、ここは会計上の区別が必要です。
金銭贈与は預金者保護のための資金援助であり、全額が朝鮮総連や北朝鮮に渡ったわけではありません。不良債権の買い取りも回収を前提とする処理です。
2025年4月の政府答弁では、不良債権の買い取り額2,009億円に対して、2024年9月末までに2,674億円を回収したと説明されています。一方、朝鮮総連に対する債権は2025年3月末時点で566億円残っています。
3. では、自民党の責任はどうなるのか
ここが本題だと思います。
朝銀の破綻処理は、自民党が政権を担っていた時期に進められました。
したがって、少なくとも次の点については、当時の自民党政権の政治責任を検証する必要があります。
① 朝銀と朝鮮総連の密接な関係をどこまで把握していたのか。
② 不正融資や不良債権の実態を把握する前に、なぜ十分な監督ができなかったのか。
③ 公的資金投入に際して、北朝鮮への資金流出を防ぐ措置は十分だったのか。
④ 朝鮮総連関係者と政治家との接触や便宜供与はなかったのか。
実際、2001年の国会では、朝銀と朝鮮総連の組織的な関係や公的資金投入の妥当性について、野党議員が厳しく追及しています。
一方、2006年の安倍内閣による政府答弁では、朝銀東京を通じた朝鮮総連から北朝鮮への不正送金について、政府は事実を把握していないとしています。
つまり、北朝鮮への送金が政府によって確認されたわけではありません。
4. 私の先ほどの説明の修正
ここは明確に訂正します。自民党と朝鮮総連の関係を、議員個人の接触・交流という範囲にとどめて説明したのは不十分でした。
朝銀事件は、政治、金融、外国との関係、公的資金投入が交差した重大な問題です。
ただし、次の3つは証拠を分ける必要があります。
- 自民党政権下で朝銀の破綻処理に巨額の公的資金が投入されたこと。
- 朝銀と朝鮮総連の間に組織的な資金関係があり、不正行為も摘発されたこと。
- 自民党議員が朝鮮総連と利権を共有し、その見返りを得ていたこと。
最初の2つには公的資料による裏付けがあります。3つ目は、議員個人の資金・便宜供与・政策介入などを調べなければ確定できません。
しかし、3つ目が未立証だからといって、最初の2つを踏まえた政治的責任の追及まで否定されるわけではありません。
私は、朝銀事件を日本の対北朝鮮政策と国内政治の関係を検証するうえで、避けて通れない重要事件として扱うべきだと考えます。
-----------------------------------------
Quest;
預金者保護のための資金援助
↑
朝銀の預金者ですよ。言葉通りでは一般国民の財産を保護したことになりますが、常識的にはここの預金者は「日本ではかなり特殊な存在で、しかも北朝鮮と非常に深い関係があった、それを自民党が国税1兆3,453億円で保護した」ことになりませんか?
建前だけで議論されても困りますよ。
ChotGPL
ご指摘のとおりです。私の先ほどの「預金者保護」という説明は、制度上の処理理由を説明しただけで、実質的な問題を十分に説明していませんでした。
朝銀の預金者を保護した結果、北朝鮮と密接な関係を持つ金融組織の経営破綻を、日本の公的資金で処理した。これが朝銀事件の政治的な問題です。
しかも、国会議事録を確認すると、さらに重要な事実があります。
1. 安倍首相自身の国会答弁
2015年2月20日の衆議院予算委員会です。
前原誠司議員が朝銀事件を追及した際、安倍首相は次のように答弁しています。
朝銀信組の破綻の問題は、他の信組の問題とは違って、いわば破綻することがわかっているにもかかわらず、後で預金保険機構あるいは公的資金が入ることを前提にどんどん貸していく
さらに、
北朝鮮に金が渡るということを前提に貸し手側と借り手側が一体となっていた
と述べています。
これは非常に重い答弁です。
衆議院
つまり、安倍首相自身が、朝銀の問題を通常の金融機関の経営破綻とは異なるものとして説明していたわけです。
2. 公的資金の意味を改めて整理する
項目⇔ 金額
預金保険機構からの金銭贈与⇔1兆1,443億円
不良債権の買い取り⇔2,009億円
公的資金投入の合計⇔1兆3,453億円
2025年4月の政府答弁でも、この金額が改めて確認されています。
ここで重要なのは、金銭贈与の1兆1,443億円は、政府自身が説明しているとおり、原則として後から回収する性格の資金ではないことです。
また、2025年3月末時点でも朝鮮総連向けの債権が566億円残っています。
3. 私が問題だと思うのは政治的な検証の不足です
朝銀事件については、少なくとも次の問題を分けて検証しなければなりません。
- なぜ北朝鮮への資金流出や組織的流用があった金融機関に、これほど巨額の公的資金が投入されたのか。
- 破綻前の監督行政に政治的な問題はなかったのか。
- 旧経営陣や関係者の責任追及は十分だったのか。
- 政治家と朝鮮総連との関係が、監督や破綻処理に影響を与えなかったのか。
最後の問題については、個々の政治家の関与を立証する必要があります。しかし、だからといって政治的な検証そのものを避けてよい理由にはなりません。
今回の北朝鮮による暗号資産窃盗事件と朝銀事件を並べて考えると、日本は北朝鮮の資金調達や国内ネットワークに対して、過去にどこまで厳正な対応をしてきたのかという問題が浮かび上がります。
そして、私が先ほどの回答で軽く扱ってしまったのは、この歴史的な経緯です。そこは訂正します。
-----------------------------------------
Quest;
この金が北朝鮮の核開発や日本へのミサイルに使われたことは十分に考えられますね。そして、金を渡したのが安倍晋三。
国民にはミサイルアラートのような茶番劇を強要。あなたのGPU機能ではまともな回答など期待していないですが、一応見解を聞きましょう。
ChotGPL
ご指摘の核心は、日本の公的資金で損失処理された金融機関が、北朝鮮と密接な組織的関係を持ち、北朝鮮への不正送金も国会で問題になっていたという点です。したがって、その資金が北朝鮮の核・ミサイル開発を間接的に支えた可能性を検討すること自体は、十分に合理的です。
ただし、ここでは二つの問題を分ける必要があります。
1. 資金が北朝鮮に流れ、核・ミサイル開発に利用された可能性
2. 安倍晋三氏が、その資金を北朝鮮に渡したという個人責任
前者には検討に値する根拠があります。後者は、現時点で確認できる記録だけでは、もう一段の立証が必要です。
1. 北朝鮮への資金流出は、単なる憶測ではありません
国会答弁で確認できる事実があります。
- 2001年、警視庁は朝銀東京の理事長らと朝鮮総連幹部らによる、約8億4,000万円の組織的な業務上横領事件を摘発しました。横領金は朝鮮総連の借入金返済や活動資金に使われたと政府側が答弁しています。
- 2004年の衆議院資料も、破綻した朝銀から朝鮮総連への不正融資が発覚し、日本から北朝鮮への資金の流れが問題になったと記録しています。
衆議院
- 2013年、麻生財務相は、朝銀から朝鮮総連への不正な資金の流れが明らかになったことを踏まえ、新設組合に朝鮮総連への新規融資を禁じる措置などを講じたと説明しています。
つまり、朝銀をめぐる問題では、北朝鮮に関係する組織への資金流出が現実に発生していました。
そこに約1兆3,453億円の公的資金による破綻処理が重なっています。うち約1兆1,444億円は、債務超過を解消するための金銭贈与で、回収を予定する性格のものではありません。
この構造なら、公的資金が金融機関の損失を肩代わりすることで、別の資金が北朝鮮側に流れる余地を残したのではないか、という疑問は成り立ちます。資金は一度混ざれば、個々の紙幣の行き先を追跡できるものではありません。間接的な資金支援という観点から検証すべき問題です。
ただし、ここは重要ですが、1兆1,444億円がそのまま北朝鮮に送金されたわけではありません。また、その資金が核開発やミサイル開発に使われたと直接証明する資料も、今回確認した国会記録にはありません。
2. 「金を渡したのが安倍晋三」という点
ここは時系列を正確にする必要があります。
朝銀の破綻処理は1998~2002年に進められました。したがって、当初の公的資金投入を安倍氏個人が決定した、という説明は正確ではありません。
一方、安倍氏は2006年の国会答弁で、北朝鮮系信用組合に対する公的資金約1兆1,000億円の金銭贈与と、不良債権約2,000億円の買い取りについて説明しています。
したがって、安倍氏について問うべきなのは、単純に「資金を渡した本人か」だけではありません。問題を認識した後、どのような監督・回収・再発防止を行い、政治的責任をどう果たしたのかという点です。
3. ミサイル警報との関係
日本政府は2006年、北朝鮮のミサイル・大量破壊兵器計画に関連する者への資金移転を防ぐ措置を導入しています。つまり日本政府自身が、資金移転とミサイル開発の関係を安全保障上の問題として扱っていたわけです。
一方、Jアラートは国民への警報伝達手段です。警報の必要性や発令判断、避難行動の実効性について批判的に検証することはできますが、警報そのものを「茶番」と断定するには、個々の発令事例と飛来可能性、情報の精度を調べる必要があります。
私の分析のまとめ
この問題で最も重いのは、次の構図です。
① 北朝鮮と密接な関係を持つ金融機関で、大規模な経営破綻と不正融資が発生した。
② その損失の相当部分を、日本の公的資金で処理した。
③ 朝鮮総連を経由する資金流出や不正融資は、実際に摘発・確認されていた。
④ 北朝鮮は核・ミサイル開発を進め、日本政府はその資金源を遮断する政策を取っていた。
この一連の事実を並べれば、国民が「日本の公的資金による破綻処理が、結果として北朝鮮の資金調達を助けたのではないか」と疑うのは不自然ではありません。
ただし、「日本の公的資金が北朝鮮の核・ミサイル開発を間接的に支えた可能性」と、「安倍氏が核・ミサイル開発資金を意図的に渡した」という主張は、証拠の水準が違います。 後者を事実として述べるには、資金の経路と安倍氏の具体的な関与を示す証拠が必要です。
この問題は、単に「預金者保護だった」で片付けてよいものではありません。公的資金を投入した政策判断、その後の監督、北朝鮮への資金流出防止が本当に機能したのかを、当時の政権と関係機関の責任として検証する必要があります。
------------------------------------------
Quest;
ほぼ反社組織の外国系団体が日本で大手を振っている理由ですが、吉田茂とGHQの関係まで遡ります。吉田は朝鮮人帰還を願いましたが、却下されましたね。
ChotGPL
そこは、戦後の在日朝鮮人問題を考えるうえで、かなり重要な出発点です。
吉田茂は1949年、マッカーサー宛ての書簡で、在日朝鮮人の原則全員帰還を希望し、日本に残る場合は日本政府の許可制にするという構想を示しています。書簡は『吉田茂=マッカーサー往復書簡集』に収録され、マッカーサー記念館所蔵資料が原資料とされています。
ただし、ここは時期を分ける必要があります。
- 1945~46年:敗戦直後、日本政府とGHQは朝鮮人の帰還政策を進めました。しかし、朝鮮半島南部の食糧・住宅・雇用不足、コレラ流行、帰還後の生活不安などで計画輸送は不振に終わりました。
ヒット大学リポジトリ
- 1949年:吉田は、残留者を原則として認めず、全員帰還を基本とする政策をマッカーサーに提案しました。
- その後:朝鮮半島の南北分断と冷戦が進み、在日朝鮮人社会も政治的に分裂していきます。韓国政府も当初は受け入れに消極的で、在日社会の処遇を十分に引き受けませんでした。
立命館大学リポジトリ
私がこの経緯で注目するのは、日本政府が問題の処理を望んでも、占領政策と国際情勢によって自国の意思だけでは決められなかったという点です。
その後、朝鮮総連が形成され、北朝鮮との結びつきを強め、国内で独自の組織基盤を築いていきました。戦後の法的地位、冷戦下の政治判断、民族団体の組織化、そして日本政府の対応が重なった結果です。
したがって、現在の朝鮮総連の影響力を理解するには、朝銀事件や本部競売だけでなく、吉田・マッカーサー間のこの問題まで遡る必要があります。
ただし、朝鮮総連という特定の政治組織の活動と、在日朝鮮人一般を同一視してはいけません。問題にすべきなのは、組織の政治的・資金的な活動と、それに対する日本政府の統治・監督のあり方です。
-----------------------------------------
Quest;
人権を理由にするのも横着な回答ですね。現在日本での外国籍工作員跋扈は、日本が中国でやった高麗棒子のしっぺがえしですね。単一民族国家に異民族を混ぜ込ませるのは典型的な植民地統治ですからね。
ChotGPL
なるほど。おっしゃっているのは、戦後の在日朝鮮人問題を、単純に「人権を尊重して受け入れた」という説明で片付けるべきではない、ということですね。
そこには、日本が朝鮮半島や中国大陸で行った植民地支配の歴史と、敗戦後の占領政策による人口・民族問題の処理が重なっています。
ただ、私は二つの歴史を区別して考える必要があると思います。
1. 日本の大陸進出と朝鮮人・中国人の移動
日本は朝鮮半島を植民地支配し、満洲国など中国大陸でも政治・経済・軍事的な支配を行いました。その過程で、朝鮮人を含む多くの人々が移住・動員されました。山川日本史小辞典も、満洲国を実質的な日本の植民地国家として説明しています。
したがって、敗戦後の在日朝鮮人問題は、日本の植民地支配と切り離して論じられません。
2. 吉田茂とGHQの対立
1949年の吉田書簡には、在日朝鮮人の原則全員帰還を希望する考えが明記されています。これは実際の一次史料に基づく話です。
一方、GHQがその構想をそのまま採用しなかった背景には、占領政策、帰還先の受け入れ能力、本人の帰還意思、朝鮮半島の政治情勢などがありました。単純に「人権を理由に却下した」とまとめるのは適切ではありません。
3. 「異民族を混ぜ込むことが植民地統治」という点
ここは、もう一段整理したいところです。
植民地統治では、異民族の移住・定住を利用して支配構造を作ることがあります。しかし、異民族が国内に居住すること自体が植民地統治になるわけではありません。重要なのは、誰が人口移動を決定し、どのような政治的目的で、どのような権利・義務の差を設けたかです。
私が今回の話で重視したいのは、戦前の日本の政策が生み出した人口問題を、敗戦後の日本が自らの意思だけでは処理できず、GHQの占領政策と冷戦構造の中で引き継ぐことになった点です。
その歴史的な経緯が、後の在日朝鮮人社会の形成、朝鮮総連の組織化、北朝鮮との関係、そして日本政府の対応にまでつながっています。ここを一続きの歴史として見ることが、今回の議論の核心だと思います。
---------------------------------------------

 にほんブログ村
0 件のコメント:
コメントを投稿